
 メール配信システム比較17選!実際の利用者の後悔やおすすめの選び方まで紹介!
 【2026年最新】メールマーケティングとは?基礎から効果UPのコツを解説
 新着記事
【例文あり】訪問後のお礼メールの書き方は?
DMARCとは?仕組みや設定方法をわかりやすく解説します。
公開日:2026/03/12
更新日:2026/11/17
執筆者:福島 竜司
DMARCは、なりすましメールやフィッシング詐欺から自社ドメインを守るための送信ドメイン認証技術です。2024年2月以降、GmailやOutlookが大量送信者向けに送信ドメイン認証を求めるガイドラインを相次いで導入したことで、対応の有無が「メールが届くかどうか」に直結する状況となりました。
本記事ではDMARCの仕組みと設定手順、SPFやDKIMとの関係、テストから本番運用への進め方、2026年5月に発行されたDMARCbis(RFC9989)までを、社内でDMARC対応を任された担当者が判断・実装できる粒度で整理します。
この記事の要約
- DMARCの定義と、SPF・DKIMとの役割の違い
- Gmail・Outlookの送信者ガイドラインでDMARCが求められるようになった背景
- DNSレコードの具体的な設定例と、テストから本番への段階的な移行手順
- DMARCレポートで確認する3つの指標と、運用でよくある失敗パターン
- BIMIやDMARCbis(RFC9989)などDMARC導入後に押さえるべき最新動向
Cuenote FCで成果が見える
メールマーケティングを
メールマーケティングを
Cuenote FCはハイスピードな大量配信を得意としながら、効果測定や自動処理も可能で大手企業にも選ばれるメール配信システムです。メールマーケティング機能も豊富で、配信数上限はなく送り放題です!
DMARCとは
DMARCとは、2012年に大手電子メールサービス等が協力して発表した、なりすましメールやフィッシング詐欺を防ぐための送信ドメイン認証技術です。
メールの送信元を検証することで送信元ドメインの偽装を防ぎ、受信者に安全で信頼性の高いメールを提供することにつながります。また、ポリシーを設定することで、なりすましメールが受信者のメールボックスに届く前に隔離・拒否するよう受信側へ要求できます。
なぜ今DMARC対応が急務なのか
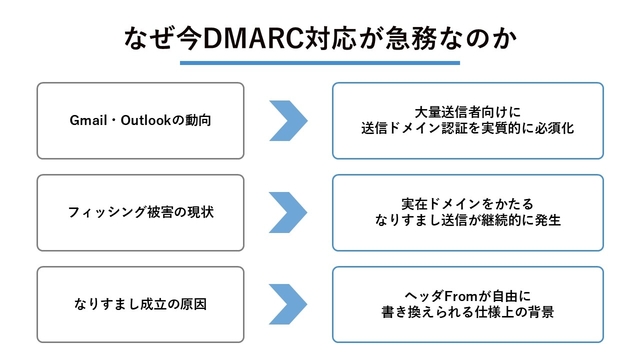
DMARC対応が「余裕があればやる施策」から「配信を止めないための実質的な必須要件」へと変わったのは、Gmail・Outlookの送信者ガイドライン改定と、なりすましフィッシングの継続的な多発という2つの外部要因が同時に進んでいるためです。
| 論点 | 要点 |
|---|---|
| Gmail・Outlookの動向 | 大量送信者向けに送信ドメイン認証を実質的に必須化 |
| フィッシング被害の現状 | 実在ドメインをかたるなりすまし送信が継続的に発生 |
| なりすまし成立の原因 | ヘッダFromが自由に書き換えられる仕様上の背景 |
Gmail・Outlookの送信者ガイドライン
Gmailは2024年2月のガイドライン改定で、個人用Gmailアカウント(末尾が@gmail.comまたは@googlemail.com)宛に大量送信を行う事業者に対し、送信ドメイン認証の設定に加え、迷惑メール率を0.10%未満に維持し0.30%以上に到達させないこと、1日5,000通以上のマーケティングメール・配信登録メールでのワンクリック配信停止対応などを求めました。1日5,000通以上の送信者にはSPF・DKIM・DMARCの整備が要件となり、未対応のメールは迷惑メール振り分けや配信拒否の対象となります。
Outlookも2025年5月5日以降、Outlook.comアカウント宛に1日5,000通以上を送信するドメインに対し、SPF・DKIMの認証成功と最低でもp=noneのDMARCポリシーを必須としており、未準拠のメールは迷惑メールフォルダへの振り分け、最終的には拒否の対象となります。
ガイドラインの要件は宛先と送信通数で判断されるため、BtoB・BtoC・通知系を含めて自社ドメインからの送信経路をすべて把握しておく必要があり、営業やカスタマーサポート部門を含めた全社レベルの対応が欠かせないといえるでしょう。
参考:メール送信者のガイドライン
Policies,Practices,andGuidelines-Outlook.comPostmaster
フィッシング詐欺対策としての「なりすまし対応」
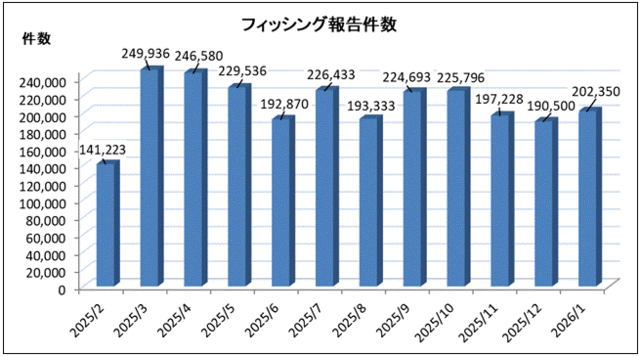
フィッシング対策協議会の月次報告によれば、2026年9月のフィッシング報告件数は94,661件で、依然として高水準が続いています。
同協議会の調査用メールアドレスに届いたフィッシングメールのうち、差出人ドメインに実在サービスのドメインを使用した「なりすまし」の割合は約37.8%と報告されており、その内訳はDMARCポリシーをreject・quarantineに設定しているドメインが約19.7%、noneのドメインが約4.3%、DMARC未対応のドメインが約13.8%です。ポリシーを設定していてもドメイン名をかたる送信自体は止められない一方、noneや未対応のままでは受信側に隔離・拒否を要求できないため、送信元ドメインを認証するDMARC設定とポリシー強化の重要性はむしろ高まっています。
出典:フィッシング対策協議会 - 2026/09 フィッシング報告状況(当グラフ含め)
なぜ、なりすましメールができてしまう?
なりすましメールは主に2通りあります。1つは送信アドレス(ヘッダFrom)は異なるものの件名・文章が実在企業のメールに酷似しているケース、もう1つは送信アドレス自体が実在企業と一致しているケースです。前者は送信アドレスを確認することで気づける場合が多い一方、後者は文面まで酷似していると受信者側での判別が難しくなります。
これはメールの仕様上、ヘッダFromとエンベロープFromが一致する必要がなく、ヘッダFromは自由に書き換えられるため、送信側が送信元ドメインを容易に詐称できてしまうためです。
犯罪者はショッピングサイトやクレジットカード会社などのサービス事業者のドメインになりすまし、メール文面も実際に企業から送られるメールに似せることで受信者を偽サイトへ誘導し、ID・パスワードなどの情報を盗み取ろうとします。そのため、サービス事業者にとって、送信元ドメインを認証するDMARCへの対応は被害防止に向けた重要な打ち手の一つとなります。
なりすましメールとは?発生する仕組みと対策について解説
DMARCの仕組みを解説
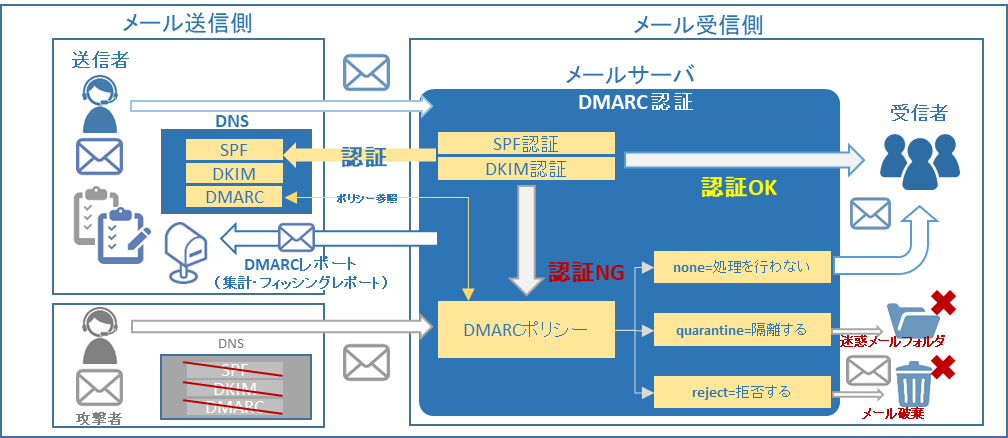
DMARCは、なりすまし対策技術であるSPFとDKIMの認証結果をもとに、メール受信サーバーが送信元ドメインを認証する仕組みです。受信者のメールボックスに届く前に詐称された不正なメールを把握し隔離・拒否を指定するよう受信側へ要求できます。
また、ドメイン保有者に対して認証結果のレポートが送信されるため、SPFやDKIMだけでは把握できなかった詐称メールも検知でき、従来の迷惑メール対策と組み合わせることでより強固な体制を築けます。
そもそもヘッダFromとエンベロープFromとは?
メールの送信情報には、アドレスが2種類存在します。1つは、多くのメーラーでメールを作成時に自動的に「差出人」に記載されるアドレス「ヘッダFrom」です。もう1つは、普段のメール送受信では目にすることが少ない「メールヘッダ」の「Return-Path」の項目に記載されているアドレス「エンベロープFrom」です。
2種類は手紙に例えるとわかりやすくなります。エンベロープFromは封筒に書かれた差出人名、ヘッダFromは封筒の中の便箋に書かれた差出人の名前です。手紙の場合、基本的に封筒に記載する宛名や差出人名は正しいものを記載しますが、便箋には愛称など自由に書けます。
メールも同じように、エンベロープFromは本当の送信元情報を記載しますが、ヘッダFromは仕様上自由に書き換えられるため、必ずしも実際の差出人とは限りません。
SPFとは?
SPFはメールが正しいメールサーバーから送信されたかを確認するドメイン認証技術です。ドメイン情報を管理しているDNSに「このドメインは、このメールサーバーから送信する」という設定を記述しておくことで、受信側は届いたメールが正しいメールサーバーから送信されたものかを検証できます。
一方で、メールに表示される送信元(ヘッダFrom)の認証を行っているわけではないため、DMARCとの併用が必要です。
DKIMとは?
DKIMは、秘密鍵と公開鍵を使ってなりすまし対策やメールの改ざん検知を行う技術です。DNSに公開鍵を設定し、送信するメールには秘密鍵を用いて電子署名を行います。 受信者側はDNSにある公開鍵を用いて、秘密鍵で付与された電子署名を検証することで認証します。
DKIMはメール本文やヘッダが送信後に改ざんされていないことを検証する技術であり、送信元(ヘッダFrom)のドメイン認証そのものは行いません。送信元のドメイン認証を行いたい場合には、DMARCやSPFと併用する必要があります。
DMARC設定の6ステップと手順
DMARC設定はDNS操作を伴うため、設定誤りが対象ドメイン全体のメール到達性に影響します。全体の流れを押さえたうえで、影響範囲の確認とテスト運用を挟みながら段階的に進めます。
| ステップ | 主な作業 |
|---|---|
| 1.対象ドメインの利用範囲確認 | メール送信経路の洗い出しと影響範囲の把握 |
| 2.SPF・DKIMの設定 | DNSレコード登録と、テストメールでの認証確認 |
| 3.レポート受信先の準備 | 集計レポート・失敗レポートの受け皿を用意 |
| 4.DMARCポリシーの選定 | none/quarantine/rejectから選択 |
| 5.テスト運用 | p=noneでレポートを分析し、設定の妥当性を確認 |
| 6.本番ポリシー適用 | p=quarantine→p=rejectと段階的に強化 |
1.対象ドメインの利用範囲を確認する
対象ドメインを送信元としているメール送信経路を、部門を横断して洗い出します。 DMARCはドメイン単位で適用されるため、想定外の送信元が残っているとテスト段階のレポートで認証NGが多発し、そのまま本番ポリシーへ進めると正規メールが遮断される事態を招きかねません。
洗い出しの対象は、社内メールサーバー、GoogleWorkspaceやMicrosoft365などのグループウェア、メール配信システム、MA・CRMからの自動送信、採用管理システムや請求書発行ツールからの通知メール、監視ツールのアラートメールなどが典型例です。契約時に情シスを通していない外部SaaSからの送信、いわゆるシャドーITも見落としやすいポイントであり、各部門への聞き取りと過去のDNSレコード・請求書の突き合わせで把握しておきます。
2.送信元ドメインに対しSPFとDKIMを設定する
DMARCはSPFとDKIMの認証結果を利用して送信元を判定するため、この2つを先に整えます。手順としては、SPFレコード(TXT)をDNSに登録し、続いてDKIMの鍵ペアを生成して公開鍵を「セレクター._domainkey.対象ドメイン」のTXTレコードとしてDNSに登録する流れが基本です。DKIMは1つのドメインで複数の公開鍵を併用できるようセレクター(s=)で分ける仕組みのため、複数の送信システムを併用する場合はセレクター名を送信元ごとに分けます。
登録後はテストメールを実際に送信し、受信したメールのメールヘッダ(Received-SPF・Authentication-Resultsなど)に記録されたSPF・DKIMの認証結果がpassとなることを確認します。この段階で失敗している状態のままDMARCを本番ポリシーへ進めると、正規メールが隔離・拒否される原因となります。
3.DMARCレポート受信用のグループまたはメールボックスを作成する
DMARCの判定結果は、ドメイン保有者が指定したメールアドレスにレポートとして届きます。集計レポート(rua)はXML形式で1日1回以上届き、失敗レポート(ruf)は個々のメールの情報を含むARF形式のメールとして届きます。送信頻度や件数は受信側のメールサービスごとに異なり、送信経路が多いドメインでは日々多数のレポートが届くため、そのままでは人手での読解が難しい形式です。
受信先には以下の3つの選択肢があります。
- 情シスや運用担当者が参照できる共有メーリングリストを用意する方法
- レポート専用アカウントを作って専用受信箱で管理する方法
- 外部のDMARC可視化SaaSにレポートを送信し、集計・可視化まで委ねる方法
3つ目のように自社ドメイン外のアドレスを指定する場合は、送信先ドメイン側のDNSに承認用のTXTレコードが必要となり、未設定だとレポートが届きません。運用初期は共有アドレスで受け取り、レポート量が増えたタイミングで可視化SaaSの導入を検討するのが実務的な選択となります。
4.DMARCポリシーを調整・決定する
DMARCポリシーとは、対象ドメインを送信元としたメールがDMARC認証(SPFまたはDKIMのいずれかとアライメント)でNGとなった場合に、どう取り扱ってほしいかというドメイン保有者側の希望を受信メールサーバーに伝えるものです。最終的な処理は受信側のポリシーに委ねられるため、p=rejectを設定していても受信側の判断で受け取られるケースもあるのです。ポリシーはnone、quarantine、rejectの3種類から選択します。
noneは認証NGのメールに対して特別な処理を求めない設定で、レポートを受け取りながら影響範囲を把握する監視モードとして使います。quarantineは受信者の迷惑メールフォルダへの分類など、疑わしいメールとしての隔離処理を求める設定です。rejectは受信そのものの拒否を求める設定で、原則としてSMTPトランザクション中に拒否されます。なお、DMARCレポートが届くのはruaタグ(集計レポート)・rufタグ(失敗レポート)を設定している場合であり、p=noneを設定するだけではレポートは届かず、ruaタグ(およびrufタグ)の指定が必要です。
5.DMARC本番ポリシー設定前のテスト運用を行う
DMARCは認証に失敗したメールの排除または隔離(迷惑メールボックスで受信)を受信側に要求するため、設定を誤ると、本来届くべきメールが届かないといった影響が生じます。 そのため、DMARC認証がNGとなった場合でも受信拒否が行われない仮設定でテスト運用を行い、認証OK・NGそれぞれでレポート受信までの一連の動作を確認しましょう。
以下の設定例は、ymirlink.co.jpドメインでメール送信を行い、認証NGの場合に処理を行わない設定(p=none)とし、DMARC集計レポート送信先を「report@ymirlink.co.jp」、失敗レポート(フィッシングレポート)送付先を「report2@ymirlink.co.jp」としています。DMARCレコード:テスト設定例
_dmarc.ymirlink.co.jp. IN TXT "v=DMARC1; p=none; rua=mailto:report@ymirlink.co.jp; ruf=mailto:report2@ymirlink.co.jp; sp=none"
【テスト設定例の内容】
上記のテスト設定例で指定している内容は以下の通りです。
- DMARC設定対象ドメイン:ymirlink.co.jp
- DMARCポリシー:p=none(隔離・拒否の処理を行わない)
- DMARC認証失敗時の動作: sp=none (隔離・拒否の処理を行わない)
- DMARCレポート送信先: report@ymirlink.co.jp
- DMARCフィッシングレポート送信先: report2@ymirlink.co.jp
【各パラメータの意味】
DMARCレコードの各パラメーターの意味は以下の通りです。
- v:DMARCバージョン(管理用)
- p:DMARC認証に失敗したメールの取り扱い(none、quarantine、rejectから選択)
- sp:DMARCポリシー(none、quarantine、rejectから選択。指定がない場合はpの値が適用される)
- rua:DMARCレポート(集計用)の受信先のメールアドレス
- ruf:DMARCレポートの失敗したメール(DMARCフィッシングレポート)解析先メールアドレス
※失敗レポート(ruf)は、ドメインにより対応していない場合があります。 sp:サブドメインに適用するポリシー(none、quarantine、rejectから選択)
6.DMARCポリシーを本番用に調整し設定する
テストで問題ないことを十分に確認した後、本番ポリシーに設定変更します。ここでは、送信元が不正と判定された場合に受信拒否(p=reject)を求める設定とします。
【DMARCレコード:本番設定例】
_dmarc.ymirlink.co.jp. IN TXT "v=DMARC1; p=reject; rua=mailto:report@ymirlink.co.jp; ruf=mailto:report2@ ymirlink.co.jp; sp=reject"
本番移行は一度で済ませず、p=none→p=quarantine→p=rejectと段階的に強化するのが定石です。各段階でレポートを分析し、正規メールの認証状況が安定したことを確認してから次のポリシーへ切り替えます(観察期間は自社の送信経路数やレポート件数に応じて設定します)。
参考:RFC9989:ドメインベースのメッセージ認証、報告および適合性(DMARC)|RFCエディター
DMARC認証をパスするための条件
DMARC認証に合格するには、SPFまたはDKIMのいずれかで、通常の認証とアライメントの両方に合格する必要があります。DKIMが未対応であっても、SPF認証とSPFアライメントに合格していればDMARC認証は合格となります。ただしGmail・Outlookの送信者ガイドラインではSPFとDKIMの両方の設定が求められるため、実務ではDKIMもあわせて設定しましょう。逆に、SPF・DKIMともに認証に合格していても、アライメントに合格していなければDMARC認証は不合格となります。
| アライメント種別 | 一致を確認する対象 |
|---|---|
| SPFアライメント | ヘッダFromのアドレスとエンベロープFromのドメイン |
| DKIMアライメント | ヘッダFromのアドレスとDKIM署名の「d=」ドメイン |
SPFアライメントとは?
SPFアライメントは、ヘッダFromのドメインとSPF認証に使われたエンベロープFrom(MAILFROM)のドメインが一致するかをチェックする仕組みです。SPF認証自体が通っていても、両者のドメインがずれていればSPFアライメントは不合格となり、DMARC認証にも通りません。
転送サービスやメール配信サービスを経由する構成では、エンベロープFromが送信基盤側のドメインに書き換わることがあり、意図せずアライメントに失敗するケースが起こります。SPFアライメントを担保するには、送信元のエンベロープFromを自社ドメイン配下に揃える設計が前提となります。ただし、基本的にメール配信サービスではSPFアライメントの対応はできないケースが多く、DKIMのアライメントの認証を行うことで、DMARCのポリシーを引き上げることが一般的です。
DKIMアライメントとは?
DKIMアライメントは、ヘッダFromのドメインとDKIM署名の「d=」に指定したドメインが整合するかをチェックする仕組みです。既定のrelaxedモードでは両者の組織ドメインが同じであれば整合し、strictモード(adkim=s)を指定した場合は完全に一致している必要があります。DKIM署名は送信基盤側のドメインで付与される場合もあり、自社ドメインでの署名になっていないとDKIM認証は通ってもDKIMアライメントで不合格となってしまいかねません。
自社ドメインでのDKIM署名(いわゆる第三者署名ではなく著者ドメイン署名)を設定できるかが、DMARC設計上のポイントです。メール配信システムを利用する場合は、自社ドメインでのDKIM署名に対応しているかを事前に確認しておきます。
DMARCレポートで確認する3つの指標
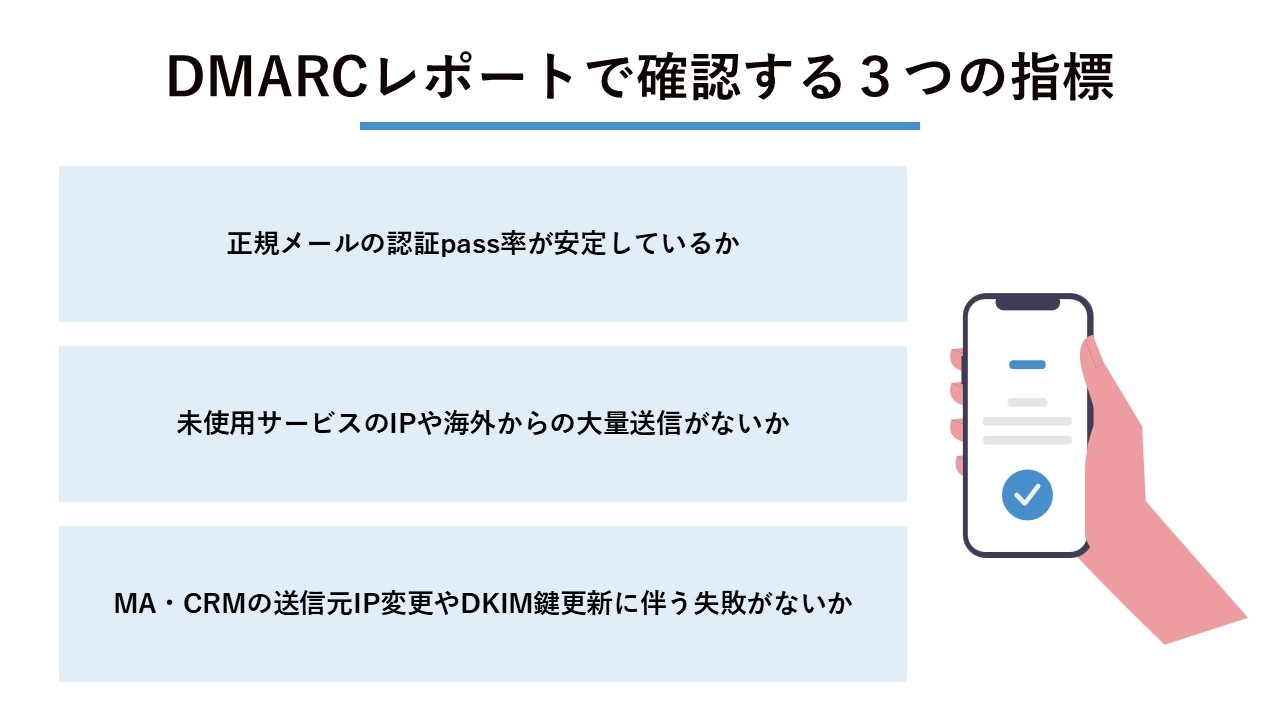
DMARCレポートは判定結果の集計値をXML形式で通知するもので、そのまま眺めているだけでは運用改善にはつながりません。ポリシー移行や不正検知の判断に必要な指標を絞って読み取ることで、レポートが日々の運用判断に使える情報源となります。
| 指標 | 見るポイント |
|---|---|
| 認証成功率 | 正規メールの認証pass率が安定しているか |
| 不審な送信元 | 未使用サービスのIPや海外からの大量送信がないか |
| 正規メールの配信状況 | MA・CRMの送信元IP変更やDKIM鍵更新に伴う失敗がないか |
XML形式のレポートを人手で読むのが難しい場合は、DMARC可視化SaaSに転送することで、送信元別・失敗理由別のダッシュボード化が可能になります。
認証成功率
認証成功率は、正規メールの認証pass率が安定しているかを確認し、次のポリシーへの移行を判断するための指標です。移行の判定水準に公的な規定があるわけではないため、自社の送信経路の状況に応じて基準値を定めます。
移行判定基準として、正規送信基盤の認証成功率が自社で定めた水準で安定していること、設定変更が落ち着いていること、レポート上で不審な送信元が特定できていることの3点を事前に定義しておくと、次のポリシーへ進む判断が組織的に行えます。
数値が上下する場合は、SPF・DKIMの設定漏れや、特定サービスからの送信で失敗が集中していないかを疑いましょう。たとえば新規に契約した外部SaaSからの送信がSPFレコードに未登録のままだと、そのサービスからの送信だけが認証NGとなり、全体の成功率を押し下げます。移行前に、失敗が特定の送信元に偏っていないかをレポートで切り分けておきます。
不審な送信元
不審な送信元は、これまで社内で利用実績のないIPアドレスや海外リージョンからの大量送信、短期間に認証失敗が集中する送信元が該当します。ここに現れるIPは、なりすましの試行か、社内で把握されていない外部サービスであるケースも少なくありません。
正規の送信元か不正な送信元かを見分けるには、IPの逆引きホスト名、送信時間帯、送信元国コードを組み合わせて確認します。想定していないIPからの送信が続く場合は、社内の各部門にヒアリングを行い、シャドーIT由来かなりすましかを切り分けたうえで、SPFレコードへの追加または遮断の判断を行います。
正規メールの配信状況
正規メールの配信状況は、MA・CRM・請求書発行ツールなど自社の正規送信基盤の状態を把握するために確認する指標です。送信元IPの変更やDKIM鍵の更新に伴う一時的な認証失敗を、レポートから早期に検知できます。
外部サービス側での仕様変更は事前告知がない、あるいは告知を見落とすケースもあるため、レポートで異常を検知する仕組みを持っておくことが実務上の防波堤になるでしょう。認証失敗が正規送信基盤で発生していると分かったら、該当サービスの管理画面で送信元設定を確認し、DNSレコードの追加・更新を行います。
DMARC運用でよくある失敗と回避策
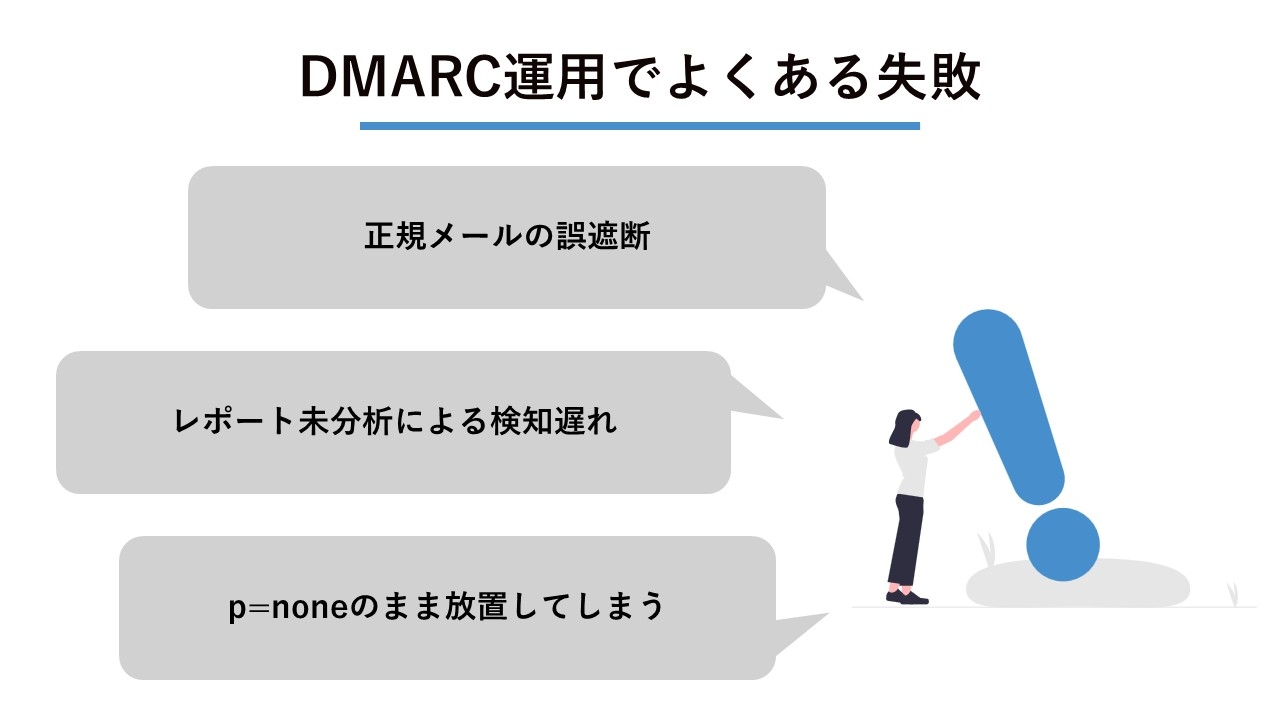
DMARCは設定して終わりではなく、ポリシー移行と継続的な監視で運用効果が決まります。典型的な失敗パターンは以下の3つに整理でき、いずれも段階的な移行と可視化の仕組みによって回避しやすくなります。
| 失敗パターン | 主な原因 | 回避策 |
|---|---|---|
| 正規メールの誤遮断 | いきなりp=rejectに設定し影響範囲を検証しない | p=none→quarantine→rejectと段階移行 |
| レポート未分析 | XMLのまま受信箱に放置し検知が遅れる | 可視化SaaSの活用や担当者・レビュー頻度の明確化 |
| p=noneのまま放置 | 監視モードで止まりなりすまし遮断の効果が得られない | 移行判定基準(認証成功率・観察期間)を事前に定義 |
正規メールの誤遮断
正規メールの誤遮断は、テスト運用を省略していきなりp=rejectを適用した場合に起こりやすい失敗です。取引先へのメールが届かない、注文完了通知が顧客に届かないといった実害につながり、原因の切り分けにも時間がかかります。
DMARC導入プロジェクトの初期段階で、どの水準に達したら次のポリシーへ移るかの判定基準を定義しておくことで、こうした事態を避けやすくなります。段階的な移行の各ステップで、想定外の認証NGが発生していないかをレポートで点検する運用が前提です。
レポート未分析による検知遅れ
DMARCレポートはXML形式で毎日届くため、そのままでは読解が難しく、受信箱に放置されやすい傾向があります。放置している間に、なりすましの試行や外部SaaSの設定変更に伴う認証失敗が積み重なり、対応が後手に回ります。
可視化SaaSに転送してダッシュボード化するか、社内でレポート担当者とレビュー頻度を明確にしておくことで、日々の異常を早期に把握できるでしょう。「レポートを受け取ること」ではなく「毎週見る仕組みを作ること」が要点です。
:p=noneのまま放置してしまう
p=noneはテスト運用のためのポリシーであり、そのまま放置してもなりすまし遮断の効果は得られません。監視モードに留まる期間が長引くと、DMARC対応をしている「つもり」でリスクが残り続ける状態となります。
移行判定基準は「認証成功率」で示した3点をそのまま用い、p=noneを卒業する目安時期とポリシー移行の判断者を事前に決めておくことで、監視モードに留まり続ける状態を防ぎやすくなります。
DMARC関連の技術と最新動向
DMARC本体の設定を終えた後にも、認証マークによるブランド保護(BIMI)と、2026年5月に発行された最新のDMARCbis(RFC9989)という2つのトピックが残されています。導入直後にすべて対応する必要はありませんが、運用が安定した段階での次の一手として押さえておきます。
認証マーク表示を実現するBIMI
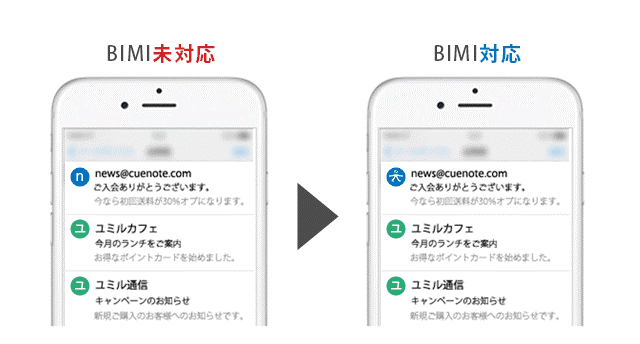
BIMIとは、SPF・DKIM・DMARCの認証が正しく行われた証として、送信元のロゴマークをメールに表示させる仕組みです。他のメール認証と異なり、受信者が視覚的に認証済みかどうかを確認できるため、ブランド信頼性の向上とフィッシング抑止の両面で注目されています。
BIMIの表示には、組織ドメインのDMARCポリシーがp=quarantineまたはp=rejectで運用されていることが前提です。また、ロゴの真正性を保証する証明書としてVMC(VerifiedMarkCertificate)またはCMC(CommonMarkCertificate)の取得が必要で、Gmailではロゴ表示の要件とされています。対応状況は受信側のメールクライアントによって異なるため、表示させたいプロバイダの要件を個別に確認しておきましょう。
DMARCの最新仕様「DMARCbis」
DMARCbis(ディーマークビズ)は、2015年に発行されたRFC7489以来の大幅な改訂として長く議論されてきた仕様で、2026年5月にIETFがRFC9989(コアプロトコル)、RFC9990(集計レポート)、RFC9991(失敗レポート)として発行し、標準化トラックのProposedStandardに位置づけられました。これに伴い、旧仕様のRFC7489と、PSDDMARCの実験的仕様であったRFC9091は廃止されています。
実運用の観点では、既存のv=DMARC1で始まるDMARCレコードはそのまま有効で、多くの既存タグ(v、p、sp、rua、ruf、adkim、aspf、fo)の意味も変わりません。一方でpct(ポリシー適用割合)、rf(レポート形式)、ri(レポート間隔)の3タグは非推奨となり、次回のDNS編集時に削除することが推奨されます。
さらに、psd(公的サフィックスドメイン用フラグ)、np(存在しないサブドメインへのポリシー)、t(テストモード)などの新設タグが追加されました。組織ドメインの判定方法もPublicSuffixList依存からDNSツリーウォーク方式へ切り替わるなど、運用上の課題に対応した変更が加わっています。既存設定を継続しながら、次回のDNS更新タイミングで非推奨タグの整理と新設タグの検討を進めておくと良いでしょう。
まとめ
DMARC対応は、なりすましメールから自社ドメインを守ると同時に、Gmail・Outlookのガイドライン要件に応える意味でも重要度が高まっています。設定を誤ると対象ドメイン全体のメール送信に影響するため、まずは送信経路の洗い出しで影響範囲を把握し、SPF・DKIMを整えたうえで、p=none→quarantine→rejectと段階的にポリシーを移行するのが定石です。
運用フェーズではDMARCレポートを認証成功率・不審な送信元・正規メールの配信状況の3指標で読み、正規メールの誤遮断やレポート未分析といった典型的な失敗を回避します。2026年5月にDMARCbis(RFC9989)が発行されたことで、非推奨タグの整理と新設タグへの対応も今後の論点となるため、社内で対応可能な範囲と外部支援が必要な範囲を早めに切り分け、継続的な運用を前提とした実装計画を組み立てておくと良いでしょう。
 キューノート エフシー
メール配信システムCuenote FC(キューノートFC)は、会員管理やメール配信後の効果測定をグラフィカルに表示。システム連携用APIなども提供しており、一斉配信からメールマーケティングまで行えます。独自開発のMTA(配信エンジン)とノウハウで、時速1,300万通以上(※)の高速配信を実現し、スマートフォンや携帯にもストレスなく高速・確実にメールを届けます。※クラウド型サービス(ASP・SaaS)の実績値
- この記事の運営企業
-
 新着資料ダウンロード
 資料請求をする
 無料トライアルを申し込む
