 メール配信システム比較17選!実際の利用者の後悔やおすすめの選び方まで紹介!
 【2026年最新】メールマーケティングとは?基礎から効果UPのコツを解説
 メーラーデーモン(MAILER DAEMON)とは?届いた際の原因と確認したいポイントを解説
 ドコモメール宛ての迷惑メール対策とは?届く原因から対処法までをご紹介
 受信ボックスにメールが届かない原因と解決策をご紹介!【2026年最新】
 Gmailのメールが受信ボックスに届かない?その原因と対処法とは?
 メール配信で遅延・遅れが生じる原因と解決方法
 Gmailで迷惑メールを設定・解除する方法を詳しく解説!
 新着記事
SPFレコードとは?正しい書き方やDNSへの設定・確認手順を解説
送信ドメイン認証とは?SPF・DKIM・DMARCの違いと設定方法を解説
公開日:2026/10/02
更新日:2026/10/30
執筆者:福島 竜司
「送ったメールが顧客に届かない」「自社を装ったなりすましメールが出回っている」といった不安は、送信ドメイン認証への未対応が原因となっている場合があります。送信ドメイン認証とは、メールの送信元が正当な管理者であることを受信側に証明する技術です。GoogleやYahoo!メールが送信者への要件を厳格化しており、未対応のままでは迷惑メール扱いとなるおそれがあります。本記事では、3つの認証技術の違いから具体的な設定手順、システム選びの基準までを順に解説します。
この記事の要約
- 送信元を偽装するなりすましメールを防ぐために送信ドメイン認証を利用する
- SPF、DKIM、DMARCの3つを組み合わせてメールの安全性を高める
- 導入時は自社ドメインを利用しているすべての送信システムを洗い出す
- DMARCは監視モードから始め、段階的にポリシーを引き上げて適用する
- 専門知識がなくても標準で認証技術に対応しているメール配信システムを選ぶ
Cuenote FCで成果が見える
メールマーケティングを
メールマーケティングを
Cuenote FCはハイスピードな大量配信を得意としながら、効果測定や自動処理も可能で大手企業にも選ばれるメール配信システムです。メールマーケティング機能も豊富で、配信数上限はなく送り放題です!
送信ドメイン認証とは?仕組みと必要性をわかりやすく解説
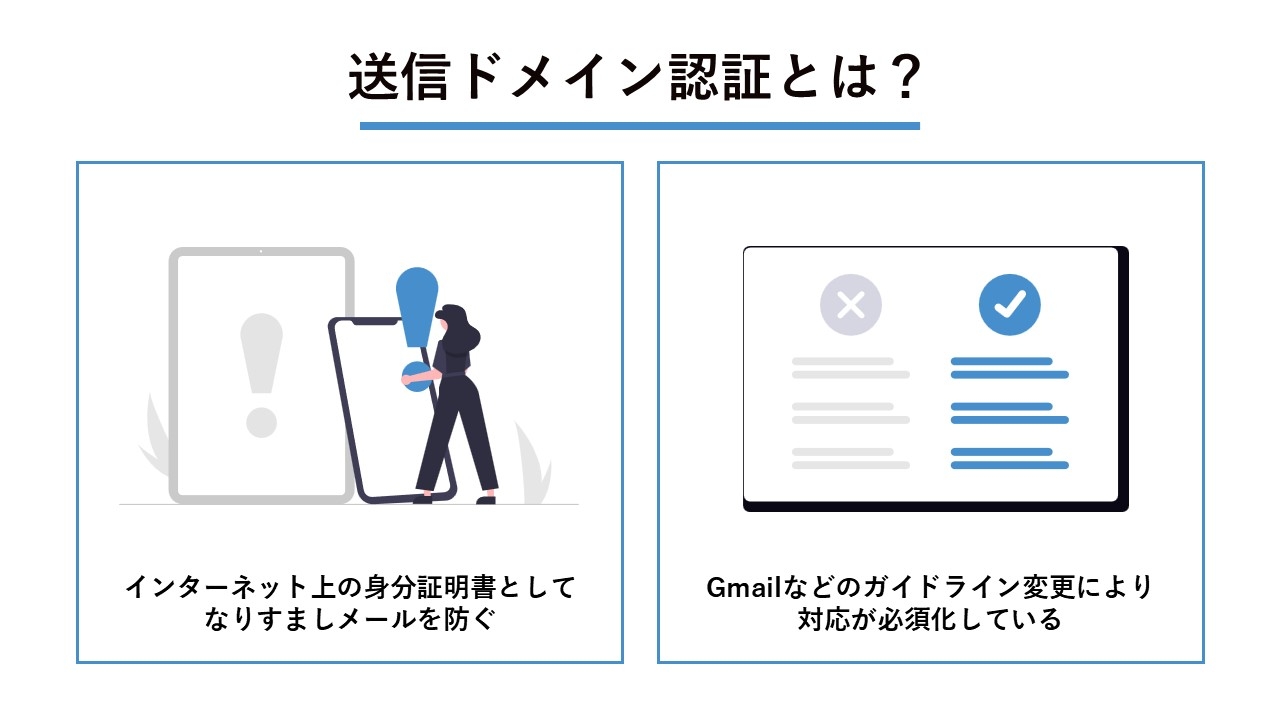
送信ドメイン認証は、悪意のある第三者によるメールアドレスの悪用を防ぐ仕組みです。サイバー攻撃の手口が巧妙化する中で、企業と顧客の双方を守る防波堤の役割を担っています。
| 観点 | 要点 |
|---|---|
| 仕組み | 送信元サーバーや電子署名を検証して正当性を証明する |
| 必要性 | ガイドラインの厳格化に伴い、未対応だとメールが届かなくなる |
インターネット上の身分証明書としてなりすましメールを防ぐ
送信ドメイン認証は、メールを受け取る側に「確かに自社から送ったメールである」と証明する役割を果たすものです。インターネット上のメール送信規格は、送信元のメールアドレスを自由に設定できてしまう脆弱性を抱えています。この弱点を突いて実在の企業を装うなりすましを見破るために、送信元を客観的に検証する手順が求められます。身分証明書を提示して窓口で手続きを行うように、メールの世界でも送信者の身元確認を行う技術です。
なりすましメールとは?発生する仕組みと対策について解説
Gmailなどのガイドライン変更により対応が必須化している
主要なメールプロバイダがセキュリティ要件を厳格化したため、送信ドメイン認証への対応を避けられない状況です。Googleは2024年2月からメール送信者のガイドラインを適用し、個人用Gmailアカウント(@gmail.com、@googlemail.com)宛てに1日5,000通以上のメールを送る送信者に対して、SPF・DKIM・DMARCの設定を義務付けました。Outlookも2025年5月5日以降、1日5,000通を超えるドメインに同様の要件を課しています。日本のYahoo!メールは通数基準を設けていませんが、SPFかDKIM、もしくはDMARCの認証をクリアしていないメールは迷惑メールと判定したり、受信を拒否する場合があるとしています。要件を満たさないと迷惑メールフォルダに振り分けられるか、受信を拒否されるケースが増えています。
参考:急増している迷惑メールへの対策について-Yahoo!メール新着情報
送信ドメイン認証を構成する3つの種類
メールの正当性を証明する技術は、主にSPF・DKIM・DMARCの3つに分類されます。それぞれの認証方式は検証対象が異なり、互いの弱点を補う関係にあります。
| 認証技術 | 検証方法 |
|---|---|
| SPF | 送信元サーバーのIPアドレスを確認する |
| DKIM | メールに付与された電子署名を検証する |
| DMARC | SPFとDKIMの結果をもとに扱いを指示する |
SPFで送信元のIPアドレスを検証する
SPFは、あらかじめ許可されたIPアドレス(ネットワーク上の機器を識別する番号)から送られているかを確認する技術です。ドメインの管理者は、自社のDNS(インターネット上でドメイン名とIPアドレスを変換するシステム)に、メール送信に使うサーバーの情報を登録しておきます。メールを受信したサーバーは、登録された情報と実際の送信元を照合し、一致すれば正規のメールとして扱う仕組みです。手軽に導入できる反面、メールが転送された際に送信元が変わってしまい、認証に失敗しやすいという弱点を持っています。
DKIMの電子署名でメール内容の改ざんを防ぐ
DKIMは、暗号化技術を用いた電子署名によってメールの送信元と内容の完全性を担保します。メールを送信する際、目に見えない暗号化された署名をデータに付与し、受信側でそれを解読して検証する流れです。この仕組みにより、途中で本文や添付ファイルが改ざんされていないことを証明できます。SPFと異なり転送による影響を受けにくいため、両者を併用して認証の精度を高める構成が一般的です。
DMARCで認証失敗時のポリシーを指定する
DMARCは、SPFやDKIMの認証に失敗した不審なメールをどう扱うかを、送信側が受信側に指示するルールです。DNS上にDMARCポリシーを登録しておくことで、認証を通過しなかったメールを受信拒否したり、迷惑メールフォルダに隔離したりする対応を指定できます。くわえて、自社ドメインがどのように使われているかをまとめたレポートを受け取れるため、なりすましの実態を把握する用途にも役立ちます。
3つの認証技術を組み合わせて防御力を最大限に高める
強固なメールセキュリティを構築するには、SPF・DKIM・DMARCをすべて導入する手法が有効です。SPFは手軽ですが転送に弱く、DKIMは改ざんを防げますが設定の手間がかかる特徴を持っています。DMARCはこの2つの結果を統合して最終的な判断を下すため、単体の技術だけでは防げない巧妙な偽装も検知できるようになります。
送信ドメイン認証を導入して得られるメリット
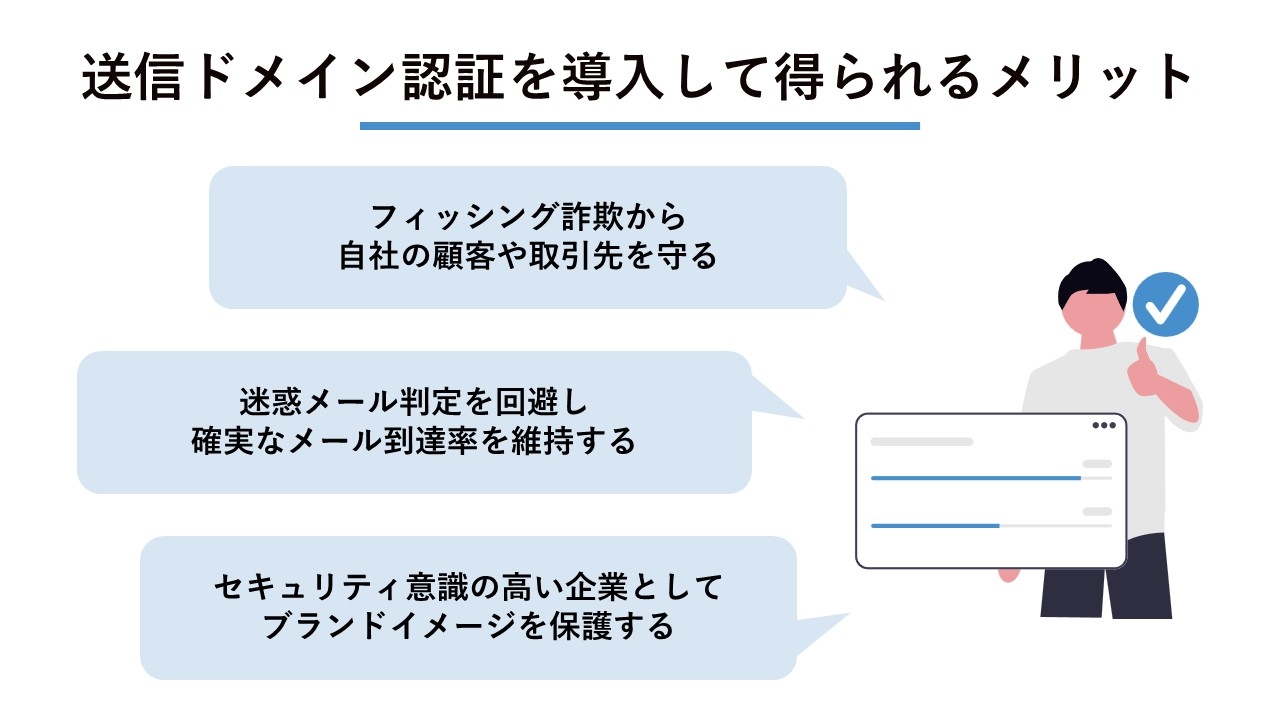
認証技術の整備は、セキュリティリスクを軽減するだけでなく、マーケティングや事業運営にもプラスの影響をもたらします。
| 対象 | 得られる効果 |
|---|---|
| 顧客・取引先 | 偽のメールによる金銭被害や情報漏洩を防ぐ |
| マーケティング部門 | メールが迷惑メールフォルダに入るリスクを下げる |
| 企業全体 | セキュリティ対策に積極的な企業として信頼を保つ |
フィッシング詐欺から自社の顧客や取引先を守る
自社ドメインを保護することは、顧客をフィッシング詐欺(実在の企業を装って暗証番号やクレジットカード情報を盗み出す犯罪)の被害から守ることに直結します。フィッシング対策協議会に寄せられたフィッシング報告件数は、2025年の1年間で過去最多の245万件を超えました。月平均で20万件前後という規模で、実在の企業をかたる不正なメールが依然として確認されている状況です。送信ドメイン認証が機能し、DMARCポリシーを隔離(p=quarantine)や拒否(p=reject)まで引き上げていれば、なりすましメールは受信側のサーバーで隔離・拒否されます。自社の名前が悪用されて被害者を生み出す事態を未然に防ぎます。
参考:フィッシング対策協議会 Council of Anti-Phishing Japan|報告書類|協議会WG報告書|フィッシングレポート2026
参考:フィッシング対策協議会Council of Anti-Phishing Japan|報告書類|月次報告書|2026/04 フィッシング報告状況
迷惑メール判定を回避し確実なメール到達率を維持する
正当なメールを顧客の受信トレイに届ける到達率の維持にも、送信ドメイン認証は大きく貢献します。プロバイダ側の迷惑メールフィルターは年々厳格化しており、認証されていないメールはスパムとして弾かれる傾向が強まっています。請求書や契約関連の重要な通知、メルマガなどが届かない状況はビジネス上の大きな損失です。適切な設定を済ませておくことで、通信インフラとしての信頼性を担保できます。
メルマガの迷惑メール・スパム扱いによる配信停止の対策とは?
セキュリティ意識の高い企業としてブランドイメージを保護する
サイバー脅威への対策を徹底している事実は、企業のブランド価値を高める要素となります。顧客の情報を守るために必要な投資を行っている姿勢は、取引先からの信頼感を生み出します。逆に対策を怠って自社ドメインが悪用されれば、長年築き上げた信用を一瞬で失いかねません。
導入に向けて事前に準備・確認しておくべきこと
実際に設定作業に入る前に、社内のメール環境を正確に把握しておく必要があります。現状が見えていない状態で進めると、正常なメールまでブロックしてしまう恐れがあります。
| 準備項目 | 目的 |
|---|---|
| 送信システムの洗い出し | 必要なIPアドレスがSPF設定から漏れるのを防ぐ |
| DNS設定の現状確認 | 既存のレコードとの競合や上限超過を回避する |
自社ドメインを利用しているすべての送信システムを洗い出す
まず、自社のドメインを使ってメールを送っているすべてのツールやサービスをリストアップします。社員が使うグループウェアだけでなく、マーケティング部門のメール配信サービス、経理部門の請求書発行システム、採用管理ツールなども対象です。これらを見落としたままSPFを設定すると、登録されていないシステムからのメールが認証に失敗し、なりすましと判定されかねません。
メール配信システムの仕組みとは?わかりやすく解説!
既存のDNS設定と現在の認証状況を正確に把握する
次に、自社ドメインを管理しているDNSサーバーにアクセスし、どのようなレコードが登録されているかを確認します。過去に別の担当者が設定した古いSPFレコードが残っていると、新しい設定と衝突してエラーを引き起こすケースもあります。専用のチェックツールを利用して、現在のドメインがどの認証技術に対応しているか客観的に調べる手順を踏むと安全です。
送信ドメイン認証を正しく設定するための手順
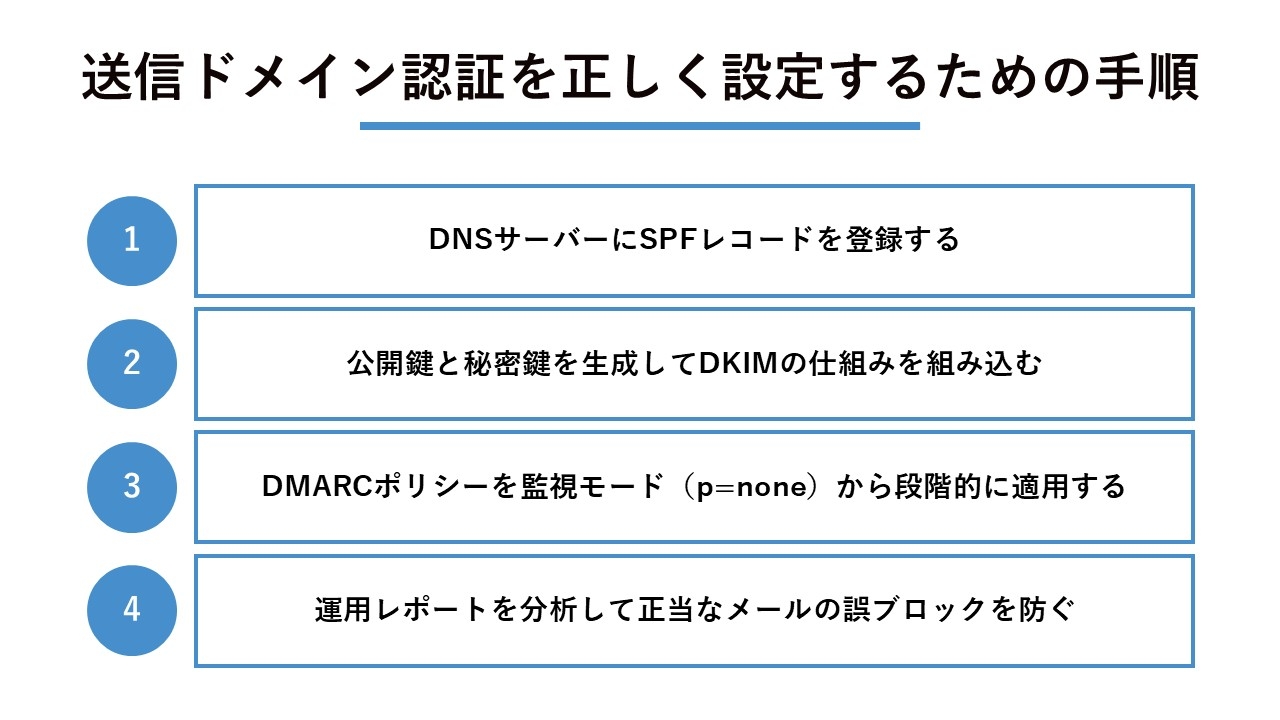
準備が整ったら、SPF、DKIM、DMARCの順でDNSサーバーに設定を追加していきます。段階を踏んで慎重に進めることが失敗を防ぐ鍵となります。
| ステップ | 設定内容 |
|---|---|
| SPFの登録 | 許可するサーバーのIPアドレスをTXTレコードに追記する |
| DKIMの組み込み | 電子署名用の鍵ペアを作成し公開鍵をDNSに登録する |
| DMARCの適用 | 認証失敗時の処理方法をポリシーとして定めて公開する |
DNSサーバーにSPFレコードを登録する
自社で利用しているメールサーバーのIPアドレス情報を、DNSにTXTレコード(テキスト情報を記述するための設定項目)として追加します。具体的には「v=spf1 ip4:〇〇.〇〇.〇〇.〇〇 ~all」のような形式で、送信を許可するアドレスを列挙します。設定後はインターネット上に反映されるまでに時間がかかることもあるため、動作確認テストは数時間おいてから行いましょう。
公開鍵と秘密鍵を生成してDKIMの仕組みを組み込む
DKIMの導入で必要になるのは、暗号化に使う一対の鍵の作成とサーバー側への配置です。メールを送信するシステム内に秘密鍵を設定して自動で署名が付与されるようにし、受信側が照合するための公開鍵をDNSのTXTレコードに登録します。利用しているクラウドメールや配信サービスによっては、管理画面からボタン一つで鍵を生成できる機能が用意されています。
参考:DKIMを設定する | Security & data protection | Google Workspace Help
DMARCポリシーを監視モード(p=none)から段階的に適用する
DMARCを設定する際は、いきなり厳しいルールを適用せず、影響を最小限に抑えながら運用を始めるアプローチが求められます。最初は「p=none」という監視のみを行うモードで登録し、メールの送受信そのものには干渉しない状態を作ります。その後、レポート機能で正常なメールが弾かれていないかを確認しながら、隔離や拒否へと少しずつポリシーを引き上げていきましょう。
運用レポートを分析して正当なメールの誤ブロックを防ぐ
DMARC設定時に指定したアドレス宛に送られてくる集約レポートを定期的に分析して、運用状況を改善しましょう。このレポートには、どのIPアドレスから何通のメールが送られ、認証に成功・失敗したかが詳細に記録されています。社内で把握していなかった送信元システムを発見する手がかりにもなり、設定の抜け漏れを未然に防ぐことが可能です。
運用時に起こりやすいトラブルと解決策
システムの設定を終えた後でも、メールの経由地や送信ツールの増加によって思わぬエラーに直面することがあります。
| トラブル | 解決策 |
|---|---|
| SPFの上限超過 | 利用していない不要な設定を削除する |
| 転送時の認証失敗 | 転送前の結果を引き継ぐ補完技術に対応する |
複数システムの併用でSPFのDNS参照回数が上限を超えてしまう
外部のメールサービスを複数導入していると、SPFの仕組みで定められたDNSの情報参照回数の上限を超過して認証がエラーになる問題が起きます。設定の中に別のドメインを参照する記述が多く含まれていると、芋づる式に参照回数が増えてしまいます。使用しなくなったサービスの記述を削除するか、参照を一つにまとめる手法で解決を図りましょう。
メーリングリストや自動転送を経由した際に認証が失敗する
社員のメールを個人のスマートフォンに転送したり、メーリングリスト宛に送信したりすると、IPアドレスが変わってしまいSPF認証に失敗する現象が起こります。DKIMであれば転送に耐えられますが、本文の末尾にシステムが署名を自動追記するような環境だとDKIMも無効になりかねません。転送が行われる前の認証結果を記録して次のサーバーへ引き継ぐ仕組みを活用して、正当なメールを守りましょう。
確実なメール配信を実現するためのシステム選びの基準は?
自社でインフラを一から構築して管理するのは負担が大きいため、外部のメール配信システムを活用する企業が増えています。その際の選定基準を明確にしておくことが大切です。
| 評価基準 | 確認内容 |
|---|---|
| 認証技術への対応 | 管理画面からSPF・DKIM・DMARCの設定が容易に行えるか |
| 配信基盤の性能 | サーバーの評価が高く大規模配信でも遅延が発生しないか |
専門知識がなくてもSPF・DKIM・DMARCに標準対応できるかを確認する
暗号化などの深い知識がなくても、ガイドラインに準拠した設定を直感的に行えるツールを選ぶことが重要です。優良なサービスであれば、独自のドメインを使ったDKIMの電子署名付与や、DMARCの設定をサポートする機能が標準で備わっています。導入時のマニュアルや日本語での手厚いサポート体制があるかどうかも、運用担当者の負担を大きく左右します。
高速な大量配信と高い到達率を両立できる配信基盤かを評価する
送信ドメイン認証の要件を満たしたうえで、大量のメールを遅延なく届けるサーバー性能を備えているかを見極めます。送信元アドレスの評価を高く保つための専門的なチューニングが行われているシステムであれば、携帯キャリアやフリーメール宛てでもブロックされにくくいでしょう。エラーになったメールの自動処理機能などが充実しているかどうかも、到達率を維持するポイントです。
まとめ
送信ドメイン認証は、自社のブランドと顧客を守りながら、メールを受信トレイへ届きやすくするための重要なセキュリティ基盤です。SPF、DKIM、DMARCの3つを組み合わせて段階的に運用することで、なりすましメールのリスクを大幅に低減できます。
 キューノート エフシー
メール配信システムCuenote FC(キューノートFC)は、会員管理やメール配信後の効果測定をグラフィカルに表示。システム連携用APIなども提供しており、一斉配信からメールマーケティングまで行えます。独自開発のMTA(配信エンジン)とノウハウで、時速1,300万通以上(※)の高速配信を実現し、スマートフォンや携帯にもストレスなく高速・確実にメールを届けます。※クラウド型サービス(ASP・SaaS)の実績値
- この記事の運営企業
-
 新着資料ダウンロード
 資料請求をする
 無料トライアルを申し込む